FBI Peringatkan Kali365, Modus Phishing yang Bisa Ambil Alih Akun Microsoft 365 Tanpa Password
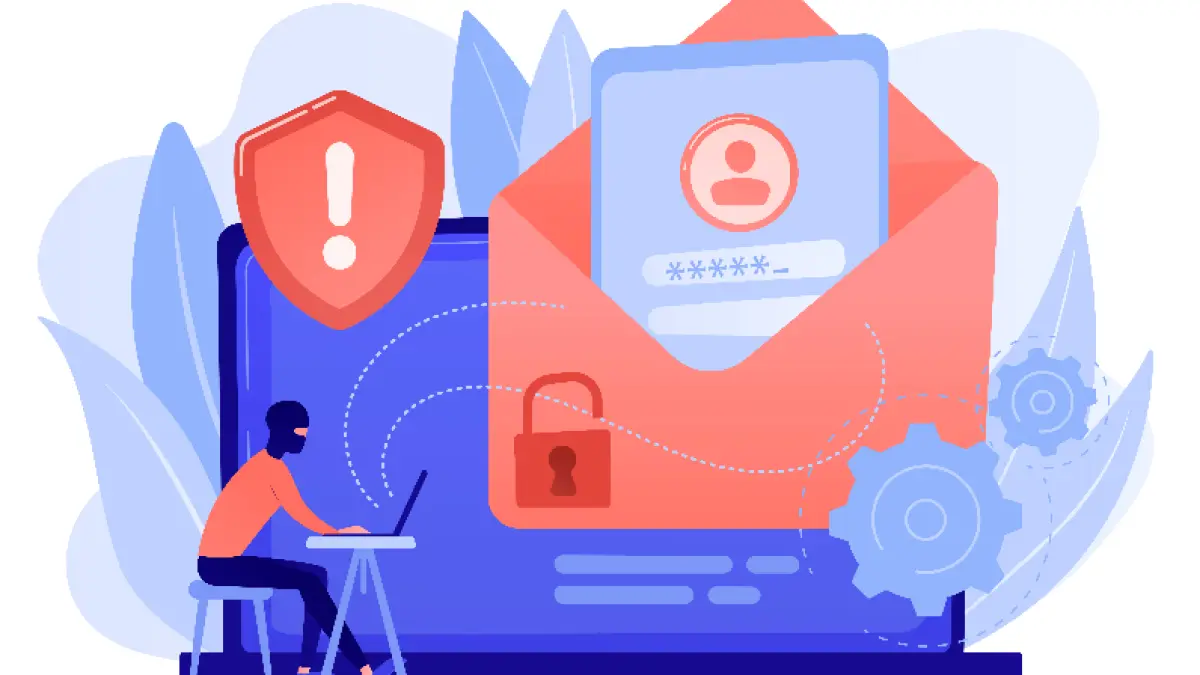
PADEK.JAWAPOS.COM-Badan Investigasi Federal Amerika Serikat (FBI) memperingatkan pengguna Microsoft 365 agar mewaspadai Kali365, modus phishing baru yang memungkinkan pelaku mengambil alih akses akun tanpa perlu mengetahui kata sandi korban.
Dikutip dari The Sun, ancaman siber berbasis kecerdasan buatan (AI) tersebut pertama kali terdeteksi pada April 2026 dan diketahui banyak disebarkan melalui aplikasi perpesanan Telegram.
FBI menyebut alat ini memungkinkan pelaku dengan kemampuan teknis terbatas sekalipun menjalankan serangan phishing yang lebih canggih.
Menurut FBI, Kali365 menargetkan pengguna Microsoft 365, termasuk layanan Outlook dan Teams, dengan memanfaatkan teknik yang dikenal sebagai device code phishing.
Dalam skema ini, pelaku mengirim email phishing yang berisi kode perangkat (device code) beserta instruksi untuk mengunjungi halaman verifikasi resmi Microsoft dan memasukkan kode tersebut.
Karena proses verifikasi berlangsung di situs resmi Microsoft, korban berpotensi menganggap permintaan tersebut sah dan mengikuti instruksi yang diberikan.
Namun setelah kode dimasukkan, penyerang dapat memperoleh token akses yang memungkinkan mereka mengambil alih akses akun Microsoft 365 tanpa perlu mengetahui kata sandi korban maupun melewati proses autentikasi multifaktor (MFA) secara konvensional.
FBI menilai metode ini menjadi ancaman serius karena dapat digunakan untuk memperoleh akses awal sekaligus mempertahankan akses ke akun korban dalam jangka waktu tertentu melalui token autentikasi yang berhasil diperoleh.
Untuk mengurangi risiko serangan, FBI menyarankan pengguna dan organisasi mengecualikan akun akses darurat dari profil Microsoft 365 serta membatasi mekanisme transfer autentikasi antarperangkat yang menjadi salah satu komponen utama serangan Kali365.
Selain itu, FBI juga merekomendasikan penerapan Conditional Access Policy, yaitu kebijakan keamanan yang membatasi akses akun hanya dari perangkat atau lokasi tertentu yang telah disetujui.

Jadilah pembaca setia, gabung sekarang juga di channel kami!
